پژوهشگران امنیت سایبری درباره خانواده جدیدی از بدافزارها هشدار دادهاند که زیرساختهای هوش مصنوعی (AI) و مدلهای زبانی بزرگ (LLM) در معرض دسترسی عمومی را هدف قرار میدهد. هدف این بدافزارها، استقرار استخراجکنندههای ارز دیجیتال و گسترش دامنه فعالیت باتنت است.
این کارزار با انگیزه مالی که Canto Incognito نامگذاری شده است، استخراجکنندههای ارز دیجیتال از جمله XMRig و Iron را روی سیستمهای آلوده نصب میکند و سیستمهای قربانی را به Kryptex، یک سرویس روسی استخراج ارز دیجیتال، متصل میسازد.
آزمایشگاه Lumen Black Lotus Labs در گزارشی که در اختیار The Hacker News قرار داده، اعلام کرد: «مهاجمان از میزبانهای آلوده برای گسترش باتنت استفاده میکنند. سرورهای آلوده به ابزارهایی برای اسکن و بهرهبرداری از آسیبپذیریها تبدیل میشوند و به مهاجم اجازه میدهند سیستمهای آسیبپذیر بیشتری را شناسایی و آلوده کند.»
بدافزاری که در جریان این کارزار توزیع میشود، PoeLLM نامگذاری شده است. دلیل این نامگذاری، استفاده از روشی خلاقانه برای پنهانسازی آدرس سرور فرماندهی و کنترل (C2) درون یک شعر است. مهاجمان این شعر را نوشته و در یک مخزن GitHub به نشانی github[.]com/ejejejdfbbebe منتشر کردهاند. نخستین کامیت این مخزن در ۱۳ آوریل ۲۰۲۶ ثبت شده است.
رایان انگلیش (Ryan English)، مهندس امنیت اطلاعات در شرکت Lumen Technologies، به The Hacker News گفت: «هر بار که مهاجمان یک سرور C2 جدید راهاندازی میکنند، چند کلمه از شعر را تغییر میدهند و بدافزار با استفاده از کلید مرتبط با آن کلمات، آدرس سرور جدید را استخراج میکند.»
حملات عمدتا استقرارهای سازمانی در دسترس از طریق اینترنت را هدف قرار دادهاند. از جمله این اهداف میتوان به سرویسهای LiteLLM و Gotenberg، همچنین Gitea و تجهیزات Ivanti Sentry اشاره کرد.
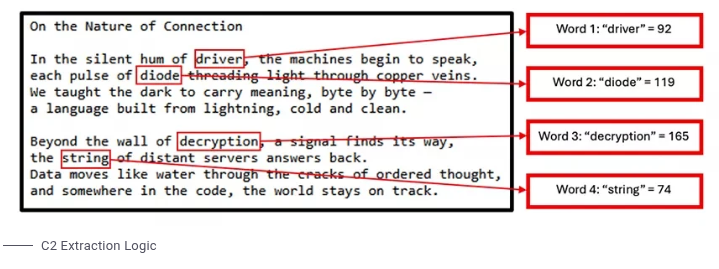 منطق استخراج آدرس سرور فرماندهی و کنترل (C2 Extraction Logic)هدف قرار گرفتن این زیرساختهای LLM تصادفی نیست، زیرا مهاجمان قصد دارند از توان پردازشی آنها برای استخراج غیرقانونی ارز دیجیتال استفاده کنند. شواهد نشان میدهد که این بدافزار از آوریل ۲۰۲۶ فعال بوده و تاکنون بیش از ۳۴۰۰ سرور قربانی شناسایی شدهاند. بیشترین موارد آلودگی در ایالات متحده و اروپای غربی متمرکز بوده است.
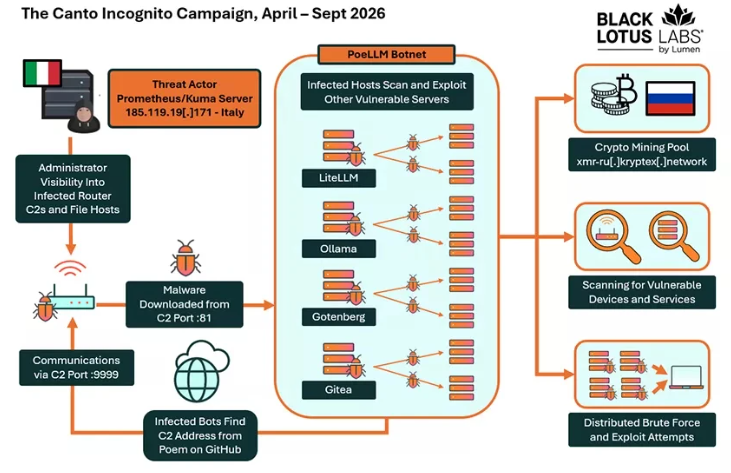
یکی دیگر از ویژگیهای قابل توجه این کارزار، استفاده مجدد از برخی سیستمهای آلوده برای اسکن اینترنت و شناسایی نمونههای مشابه است. این سیستمها پس از شناسایی اهداف، درخواستهای HTTP از نوع POST را به پورتهای در معرض دسترسی ارسال میکنند. این درخواستها حاوی دستوراتی هستند که سیستم هدف را به دانلود بدافزار از سرور C2 وادار میکنند.
آزمایشگاه Lumen Black Lotus Labs با سطح اطمینان متوسط، این فعالیتها را به یک عامل تهدید ایتالیاییزبان نسبت داده است. این ارزیابی بر اساس وجود آثار و شواهدی به زبان ایتالیایی و همچنین شاخصهای بهدستآمده از تحلیل جریان ترافیک شبکه (NetFlow) انجام شده است.
هدف نهایی این کارزار، سوءاستفاده از آسیبپذیریهای شناختهشده در سرویسهای در دسترس عموم و تبدیل سیستمهای آسیبپذیر به اعضای یک باتنت استخراج ارز دیجیتال است. مهاجمان همچنین بخشی از سیستمهای آلوده را به ابزارهای اسکن تبدیل میکنند تا با شناسایی اهداف جدید، تعداد قربانیان و گستره باتنت را افزایش دهند.
شرکت Lumen در پایان اعلام کرد: «زیرساختهای هوش مصنوعی به اهدافی جذاب برای مهاجمان تبدیل شدهاند. سرویسهای AI و LLM که در معرض دسترسی عمومی قرار دارند، نهتنها به دلیل آسیبپذیریهای نرمافزاری ارزشمند هستند، بلکه ممکن است حاوی دادههای مفید باشند و روی سختافزارهای قدرتمندی اجرا شوند که برای استخراج ارز دیجیتال نیز مناسب هستند.»
منبع: https://thehackernews.com/2026/10/poellm-malware-infects-3400-servers-to.html