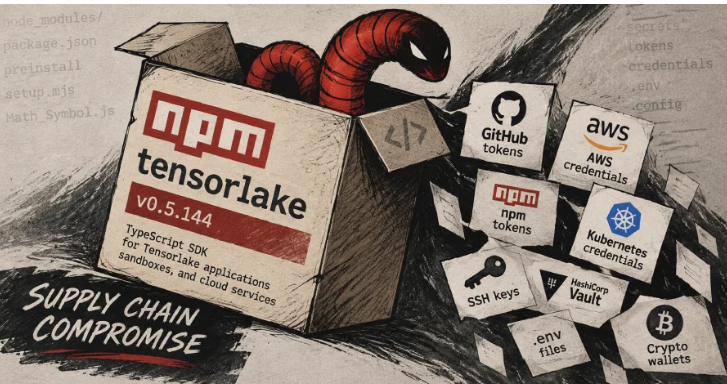
بسته npm با نام tensorlake، که یک کیت توسعه نرمافزار (SDK) مبتنی بر TypeScript برای اپلیکیشنها، محیطهای ایزوله (Sandbox) و سرویسهای ابری Tensorlake است، در جریان یک حمله به زنجیره تامین نرمافزار از نوع ChainDrop / Shai-Hulud آلوده شد.
شرکت Socket اعلام کرد که نسخه مخرب ۰.۵.۱۴۴ این بسته حاوی بدافزار مبهمسازی شدهای است که اطلاعات احراز هویت را سرقت میکند، دادههای محرمانه را به خارج از سیستم انتقال میدهد، سازوکارهایی برای حفظ دسترسی پایدار ایجاد میکند و کدهای دریافتی از منابع راه دور را اجرا میکند. نسخه ۰.۵.۱۴۴ دیگر برای دانلود از مخزن بستههای npm در دسترس نیست.
بررسی نسخه آلوده نشان میدهد که این بسته حاوی یک هوک preinstall است که برای اجرای فایل جاوااسکریپت package/lib/setup.mjs طراحی شده است. این فایل نقش یک بارگذار مبهمسازیشده (Obfuscated Loader) را دارد و با استفاده از محیط اجرای Bun، فایل package/lib/Math_Symbol.js را اجرا میکند که حاوی کرم اصلی مسئول سرقت اطلاعات احراز هویت و انتشار خودکار آلودگی است.
این بدافزار سرقت اطلاعات (Stealer) برای جمعآوری اطلاعات احراز هویت از فایلهای محلی، محیطهای CI، زیرساختهای Kubernetes و منابع Vault طراحی شده است. همچنین فایل اجرایی HackBrowserData را روی سیستم قرار میدهد، دادههای جمعآوریشده را به خارج از سیستم انتقال میدهد، دسترسی پایدار به میزبان ایجاد میکند و امکان اجرای کدهای ارسالشده از راه دور را فراهم میسازد.
Socket توضیح داد: «ترکیب این قابلیتها، دامنه خطر را فراتر از سرقت یک کلید API گسترش میدهد. هر نوع اطلاعات محرمانهای که فرایند در حال اجرا به آن دسترسی داشته باشد، ممکن است افشا شود. همچنین سازوکارهای حفظ دسترسی پایدار میتوانند حتی پس از حذف وابستگی آلوده، دسترسی مهاجم را همچنان برقرار نگه دارند.»
اطلاعاتی که این بدافزار برای سرقت آنها طراحی شده است، شامل موارد زیر میشود:
-
توکنهای npm
-
توکنهای GitHub
-
اطلاعات احراز هویت و دادههای محرمانه Amazon Web Services (AWS)
-
اطلاعات محرمانه ذخیرهشده در HashiCorp Vault
-
اطلاعات احراز هویت Kubernetes
-
کلیدهای SSH
-
فایلهای
.env -
کیف پولهای ارز دیجیتال
-
دادههای اپلیکیشنهای پیامرسان
-
فایلهای پیکربندی و فایلهای مرتبط با پروتکل MCP در ابزارهای Anthropic Claude، Cursor، Kiro، Windsurf و Zed
Socket در توضیح نحوه انتشار کرم اعلام کرد: «این کرم برای گسترش آلودگی، بستههای مرتبط با هویت انتشار قربانی را شناسایی و فهرست میکند، اطلاعات منشأ و اصالت بسته را با استفاده از Sigstore تولید میکند و سپس نسخههای آلوده را دوباره منتشر میکند. وجود رشتههایی که به یک گردشکار جعلی Copilot/Dependabot اشاره دارند، نشان میدهد که بدافزار احتمالا فایلهای گردشکار GitHub Actions را نیز به مخازن اضافه میکند.»
این بدافزار همچنین از یک قرارداد هوشمند اتریوم برای شناسایی آدرس سرور فرماندهی و کنترل (C2) خود با دامنه iseekaigogo[.]com استفاده میکند. در صورت در دسترس نبودن این مسیر، GitHub بهعنوان سازوکار جایگزین به کار گرفته میشود تا دادههای سرقتشده و رمزگذاریشده در یک مخزن عمومی با توضیح «Shai-Hulud: Here We Go Again» قرار گیرند.
علاوه بر این، بدافزار دارای مولفهای موسوم به «توکن گروگان» (Hostage Token) است. این مولفه با استفاده از یک فرایند پایش مبتنی بر PowerShell، بهطور مداوم درخواستهایی به نشانی api.github.com/user ارسال میکند و با استفاده از توکن سرقتشده GitHub، معتبر بودن آن را بررسی میکند.
اگر قربانی برای لغو اعتبار توکن اقدام کند، این فرایند پایش با استفاده از دستور Invoke-Expression، یک کنترلکننده ارائهشده از سوی مهاجم را اجرا میکند. هدف از اجرای این کد PowerShell احتمالا فعالسازی یک فرایند مخرب و تخریبی است. این روش پیشتر نیز در موجهای قبلی حملات Shai-Hulud مشاهده شده بود.
به گفته StepSecurity، فایلهای مخرب با نام یکی از نگهدارندگان پروژه به شاخه اصلی مخزن tensorlakeai/tensorlake ارسال شدند و پس از آن، بسته از همان مخزن منتشر شد. نخستین کامیت مخرب در ۷ اکتبر ۲۰۲۶، ساعت ۰۱:۲۰ به وقت UTC ثبت شد. یک روز بعد، گردشکار انتشار مخزن، نسخه ۰.۵.۱۴۴ را در npm منتشر کرد.
اشیش کورمی (Ashish Kurmi) از شرکت StepSecurity توضیح داد: «این بدافزار همچنین فایلهای .claude/settings.json و .vscode/tasks.json را در مخازنی که به آنها دسترسی دارد ایجاد میکند تا هر زمان فردی پروژه را در Claude Code یا VS Code باز کرد، کد مخرب دوباره اجرا شود.»
حمله ChainDrop نخستین بار در اوایل اوت ۲۰۲۶ و در ارتباط با آلودهسازی صدها بسته npm مستند شد. از جمله بستههای آسیبدیده میتوان به Keyv و Cacheable اشاره کرد. بررسی این بستهها نشان داد که حاوی گونهای از بدافزار Mini Shai-Hulud هستند که بهشکل یک کرم خودانتشار و سرقتکننده اطلاعات احراز هویت عمل میکند. کد مخرب این کرم از طریق یک بار اجرایی جاوااسکریپت مبهمسازیشده که بر پایه محیط اجرای Bun طراحی شده است، به سیستم قربانی منتقل و اجرا میشود.
این تحول نشان میدهد که دامنه حملات زنجیره تامین نرمافزار اکنون به زیرساخت عاملهای هوش مصنوعی (AI Agents) نیز گسترش یافته است. این رویداد بار دیگر نشان میدهد که مهاجمان سایبری بهشکل فزایندهای ابزارها و سرویسهای هوش مصنوعی را هدف قرار میدهند تا به دادههای ارزشمند سازمانها دسترسی پیدا کنند.
به کاربرانی که نسخه مخرب این بسته را نصب کردهاند، توصیه شده است که بلافاصله آن را حذف کنند و تمامی اطلاعات احراز هویت و کلیدهای محرمانهای را که ممکن است در معرض سرقت قرار گرفته باشند، تعویض کنند.
منبع: https://thehackernews.com/۲۰۲۶/۱۰/tensorlake-npm-package-compromised-to.html