مجرمان سایبری بهخوبی میدانند که کاربران به CAPTCHAها، بهویژه همان کادر آشنای «من ربات نیستم»، اعتماد دارند. به همین دلیل، گاهی یک وبسایت جعلی راهاندازی میکنند و با اضافه کردن CAPTCHA، ظاهری معتبر به آن میدهند.
در برخی موارد، مهاجمان حتی ظاهر وبسایتهای معروف را کپی میکنند؛ فقط آدرس سایت را کمی تغییر میدهند. سپس یک CAPTCHA جعلی روی صفحه قرار میدهند که در واقع برای نصب بدافزار طراحی شده است. بعضی از این صفحات آنقدر دقیق ظاهر reCAPTCHA گوگل را تقلید میکنند که کاربر در نگاه اول متوجه جعلی بودن آن نمیشود.
این CAPTCHAهای تقلبی معمولا از طریق پنجرههای بازشوی مشکوک یا لینکهای قرار گرفته در وبسایتهای هک شده به دست کاربران میرسند.
ترفند اصلی این است که یک کار کاملا عادی را با یک دستور غیرعادی ترکیب میکنند. برای مثال، بهجای اینکه فقط روی کادر CAPTCHA کلیک کنید، ممکن است از شما بخواهند برای «تکمیل فرایند احراز هویت» فایلی را دانلود کنید.
از آنجا که ظاهر CAPTCHA واقعی به نظر میرسد، بسیاری از کاربران هم بدون شک کردن، دستورالعمل را دنبال میکنند. همینجا فرصتی ایجاد میشود تا مهاجم بدافزار را روی سیستم نصب کند یا اطلاعات کاربر را به سرقت ببرد.
کلاهبرداریهای CAPTCHA جعلی در عمل چگونه اجرا میشوند؟
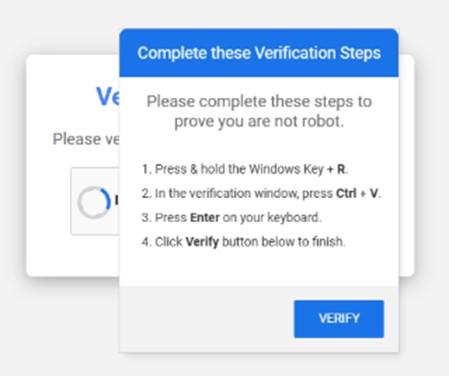
این کلاهبرداریها روشهای مختلفی دارند. یکی از رایجترین ترفندها، نمایش یک CAPTCHA جعلی است که ادعا میکند برای تایید هویت باید یک مرحله اضافی را انجام دهید.
در این روش، صفحه وب بدون اطلاع شما یک فرمان مخرب را در Clipboard سیستم کپی میکند. سپس از شما میخواهد آن فرمان را با استفاده از پنجره Windows Run و میانبر Win + R اجرا کنید. هدف، نصب بدافزارهای سرقت اطلاعات (Information Stealers) است.
حتی در برخی موارد، صفحات CAPTCHA جعلی ویدئوی آموزشی مرحله به مرحله هم نمایش میدهند تا قربانی دقیقا بداند چه کاری باید انجام دهد.
مهاجمان از روشهای دیگری هم استفاده میکنند، از جمله:
- پنهان کردن دستورهای مخرب در فرمانهای PowerShell یا mshta.exe تا شناسایی آنها دشوارتر شود.
- جاسازی بدافزار در فایلهایی که در ظاهر کاملاً عادی هستند، مانند MP3 و JPG.
- استفاده از روش Fileless Execution یا «اجرای بدون فایل». در این روش، بدافزار مستقیما در حافظه اجرا میشود و فایلی روی دیسک ذخیره نمیکند. در نتیجه، ردپای کمتری باقی میماند و شناسایی آن برای ابزارهای آنتیویروس دشوارتر میشود.
CAPTCHAهای جعلی چه نوع بدافزاری نصب میکنند؟
این حملات فقط برای جمعآوری اطلاعات طراحی نشدهاند. CAPTCHAهای جعلی میتوانند بدافزارهایی را روی سیستم نصب کنند که برای جاسوسی از کاربر یا حتی به دست گرفتن کنترل دستگاه او طراحی شدهاند.
یکی از رایجترین انواع بدافزار در این حملات، Infostealer یا بدافزار سرقت اطلاعات است.
برای مثال، برخی از این حملات Lumma Stealer یا بدافزارهای مشابه را روی سیستم نصب میکنند. این بدافزارها میتوانند پسوردها و Cookieهای مرورگر را سرقت کنند و در برخی موارد حتی به کیف پولهای رمزارزی دسترسی پیدا کنند.
گروه دیگری از این بدافزارها، Remote Access Trojan (RAT) یا «تروجان دسترسی از راه دور» هستند. نمونههایی از آنها عبارتاند از: AsyncRAT، SecTopRAT، XWorm.
این ابزارها میتوانند به مهاجم اجازه دهند فایلهای سیستم را بررسی کند یا از طریق ایجاد یک Backdoor، راهی مخفی به شبکههای سازمانی باز کند.
پیامد چنین حملهای میتواند جدی باشد؛ از سرقت هویت گرفته تا ایجاد یک دسترسی مخفی و ماندگار به سیستمهای یک شرکت. گاهی همه این مشکلات فقط با یک رخنه امنیتی آغاز میشوند.
چگونه CAPTCHA واقعی را از CAPTCHA جعلی تشخیص دهیم؟
تشخیص CAPTCHA جعلی همیشه ساده نیست، اما چند نشانه میتواند به شما در شناسایی آن کمک کند.
CAPTCHAهای واقعی معمولا در وبسایتهای معتبر نمایش داده میشوند و از آزمونهای ساده تصویری یا صوتی استفاده میکنند.
اما CAPTCHAهای جعلی معمولا از شما چیزهای بیشتری میخواهند؛ مثلا دانلود یک فایل یا فعال کردن اعلانهای مرورگر. اگر از شما خواسته شد متنی را در رایانهتان Paste کنید، باید فورا مشکوک شوید.
آدرس سایت هم اهمیت زیادی دارد. CAPTCHA واقعی معمولا بخشی از همان صفحهای است که به آن اعتماد دارید. در مقابل، CAPTCHAهای جعلی اغلب روی دامنههای ناشناس یا مشکوک ظاهر میشوند.
اگر آدرس سایتی چیزی شبیه js3820_xxZhry.strangesite-name.yzx باشد، نباید صرفا بهخاطر وجود یک CAPTCHA به آن اعتماد کنید. دامنههای عجیب، نامتعارف یا غیررسمی یک علامت هشدار جدی هستند.
ظاهر شدن CAPTCHA به شکل یک Pop-up هم باید شما را محتاط کند. وبسایتهای معتبر بهندرت از این روش برای نمایش CAPTCHA استفاده میکنند.
اگر روی یک CAPTCHA جعلی کلیک کردید، چه کار کنید؟
کلیک روی یک CAPTCHA جعلی میتواند سیستم شما را در معرض خطر قرار دهد؛ بنابراین بهتر است موضوع را جدی بگیرید. اگر سریع اقدام کنید، ممکن است بتوانید قبل از گسترش آلودگی جلوی آن را بگیرید یا دستکم خسارت ناشی از اجرای بدافزار را کاهش دهید.
اول از همه، تب مرورگر را ببندید و اتصال اینترنت را قطع کنید. سپس یک اسکن کامل با آنتیویروس یا نرمافزار ضدبدافزار (Anti-Malware) انجام دهید.
مطمئن شوید نرمافزار امنیتی شما بهروز است تا بتواند جدیدترین تهدیدها را شناسایی کند.
اگر در جریان این کلاهبرداری فایلی دانلود کردهاید، آن را حذف کنید؛ به هیچ وجه فایل را باز نکنید، چون ممکن است اجرای کد یا اسکریپت مخرب را به دنبال داشته باشد. بعد از حذف فایل، سطل زباله یا Recycle Bin را هم خالی کنید.
در مرحله بعد، مرورگر را پاکسازی کنید. Cache و Cookieها را پاک کنید و هر افزونهای را که نمیشناسید حذف کنید. بعضی از صفحات CAPTCHA جعلی تلاش میکنند افزونههای مخرب نصب کنند؛ افزونههایی که حتی پس از ترک سایت هم میتوانند روی سیستم باقی بمانند.
وقتی مطمئن شدید سیستم پاک شده است، پسوردهای حسابهای حساس خود را با استفاده از یک دستگاه امن دیگر تغییر دهید. اگر یک رمز عبور را در چند سرویس استفاده کردهاید، آن حسابها را هم بهروزرسانی کنید. بدافزارها معمولا اطلاعات ورود ذخیره شده را هدف میگیرند.
در هفتههای بعد، حسابهای خود را با دقت بیشتری زیر نظر داشته باشید. مراقب ورودهای مشکوک یا پیامهای غیرمنتظره در شبکههای اجتماعی باشید.
مهاجمان همیشه بلافاصله از اطلاعات سرقت شده استفاده نمیکنند و گاهی مدتی صبر میکنند تا قربانی تصور کند خطری وجود ندارد. هوشیاری در این مدت میتواند به شما کمک کند فعالیتهای مشکوک را زودتر شناسایی کنید.
منبع: https://www.malwarebytes.com/cybersecurity/basics/fake-captcha-scams