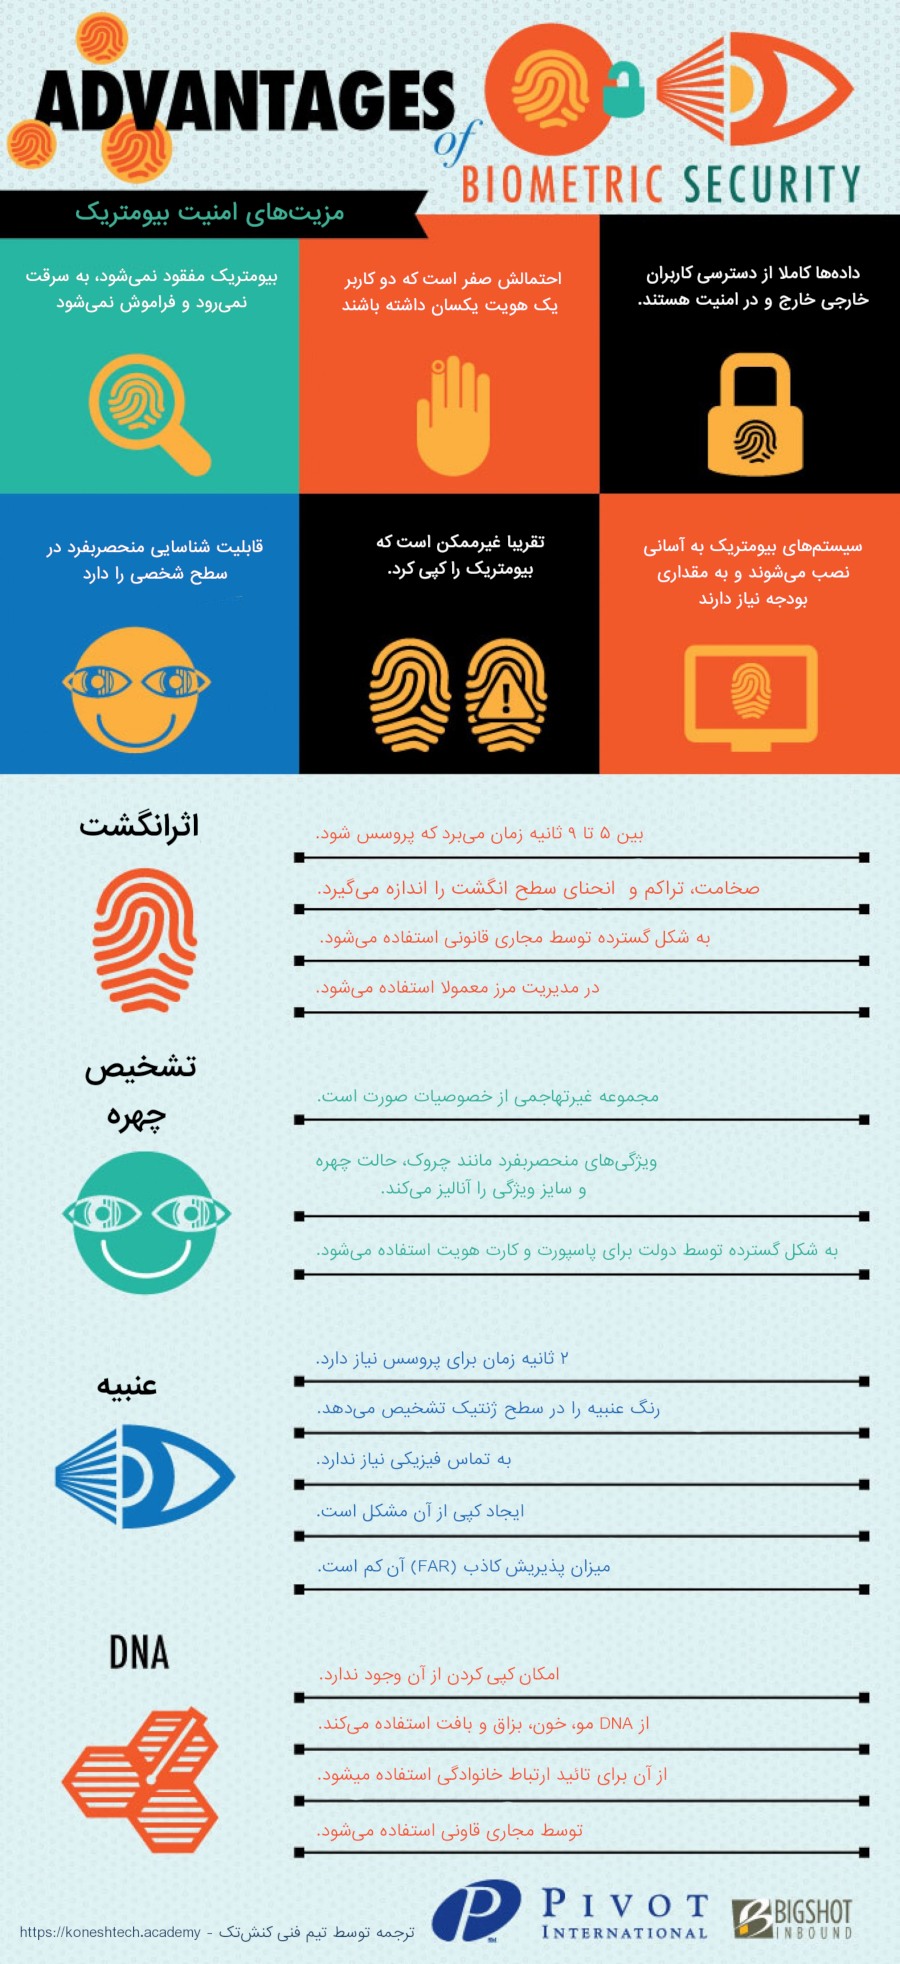
رمزعبور مانند قفلی است که از دادههایمان محافظت میکند. اما رمزعبورها قابل شکستن هستند، فقط باید منابع لازم و کافی برای شکستن آنها فراهم شود. به همین دلیل است که محققان امنیتی تاکید دارند که رمزعبورهای طولانی، تصادفی و شامل حروف و اعداد بسازید. همین آسیبپذیری رمزعبور است که محققان به دنبال پیدا کردن جایگزین برای آن هستند. و همانطور که در پست «سیستمهای احراز هویت که جایگزین رمزعبور میشوند » خواندیم، سیستمهای بیومتریک یکی از گزینههای جایگزین هستند که شاید روی موبایل خودتان هم نمونهای از آن را داشته باشید: تائید هویت با اثرانگشت، یا تشخیص چهره و صدا. در اینفوگرافیک این هفته کنشتک درباره مزیتهای امنیتی بیومتریک میخوانیم.
آخرین مقالهها
باجافزار CRPx۰: آنچه باید درباره آن بدانید
CRPx0 یک عملیات مجرمانه سایبری است که فعالیت خود را ابتدا با اجرای یک کلاهبرداری آغاز کرد، اما بعدا مسیر خود را تغییر داد...
کلاهبرداریهای CAPTCHA جعلی چگونه ما را فریب میدهند تا بدافزار نصب...
مجرمان سایبری بهخوبی میدانند که کاربران به CAPTCHAها، بهویژه همان کادر آشنای «من ربات نیستم»، اعتماد دارند. به همین دلیل، گاهی یک وبسایت جعلی...
چگونه یک حفره در سیستم ورود Lenovo باعث شد هکرها به...
اگر حساب Dropbox خود را به یک Lenovo ID متصل کردهاید—مثلا برای اینکه ورود به حساب از طریق لپتاپ Lenovo راحتتر باشد—بهتر است این...
پیش از نصب این دستگاه که وعدهی فیلمهای رایگان میدهد، خوب...
با بهتر شدن عملکرد سرویسهای آنلاین در مسدود کردن ترافیک مخرب، مهاجمان و کلاهبردارانی که پشت این حملات هستند، مجبور شدهاند راههای جدیدی برای...