CRPx0 یک عملیات مجرمانه سایبری است که فعالیت خود را ابتدا با اجرای یک کلاهبرداری آغاز کرد، اما بعدا مسیر خود را تغییر داد و به یک کسبوکار تمام عیار در زمینه باجافزار و سرقت رمزارز تبدیل شد.
چه نوع کلاهبرداریای انجام میدادند؟
در مارس ۲۰۲۶، پیش از روی آوردن به باجافزار، گروه CRPx0 یک کلاهبرداری رمزارزی اجرا میکرد که در آن موجودی جعلی در کیف پول قربانی نمایش داده میشد؛ بهگونهای که به نظر میرسید پولی به کیف پول او واریز شده است. اما این «وجوه» مدت کوتاهی بعد ناپدید میشدند، چون از ابتدا واقعی نبودند.
پس حالا وارد حوزه باجافزار شدهاند؟
دقیقا. باجافزار CRPx0 سیستمهای Windows و macOS را هدف قرار میدهد و بنا بر گزارشها، پشتیبانی از Linux نیز در دست توسعه است.
هدف حمله این است که ابتدا رمزارزهای قربانی را سرقت کنند، سپس دادههای او را به بیرون منتقل کنند و در نهایت دستگاه را رمزگذاری کنند.
بر اساس گزارش The Register، وبسایت افشای اطلاعات خود CRPx0 ادعا میکند که تاکنون ۴۸ سازمان را هدف قرار داده است؛ در حالی که این تعداد در ماه ژوئن کمتر از ۱۰ سازمان بود.
آیا خودشان بهتنهایی این حملات را انجام میدهند؟
متاسفانه نه. CRPx0 مانند بسیاری از گروههای باجافزاری دیگر، خود را به یک کسبوکار باجافزار بهعنوان سرویس (Ransomware-as-a-Service یا RaaS) با مدل white-label تبدیل کرده است.
یعنی سایر مجرمان سایبری میتوانند بهعنوان Affiliate (همکار/عضو وابسته) به این شبکه ملحق شوند و از تخصص، زیرساخت و ابزارهای CRPx0 استفاده کنند.
قربانیان معمولا چگونه به CRPx0 آلوده میشوند؟
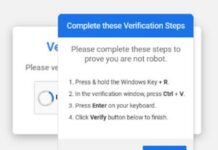
رایجترین روش آلودگی، حملات ClickFix است. در این حملات، یک پیام خطای جعلی، هشدار جعلی برای بهروزرسانی نرمافزار یا یک پنجره جعلی CAPTCHA به قربانی نشان داده میشود و او را فریب میدهد تا یک فرمان را کپی کرده و در پنجره Windows Run یا ترمینال Mac جایگذاری و اجرا کند.
به این ترتیب، هکرها دیگر نیازی ندارند از یک آسیبپذیری نرمافزاری سوءاستفاده کنند؛ کافی است کاربر را فریب دهند تا خودش آغاز فرایند حمله را انجام دهد.
هر کسی ممکن است مرتکب اشتباه شود یا برای لحظاتی حواسش پرت شود و در نتیجه تصمیم نادرستی بگیرد؛ حتی اگر قبلا درباره تهدیدهایی از این دست به او هشدار داده شده باشد.
ضمن اینکه، همانطور که SecurityWeek گزارش داده است، در یکی از کمپینهای مخرب CRPx0، یک فایل ZIP با وعده ارائه حسابهای رایگان OnlyFans برای قربانی ارسال میشد.
خب… میتوانم بفهمم چرا بعضیها ممکن است فریب آن را بخورند. اما بعد از آلوده شدن سیستم چه اتفاقی میافتد؟
در مرحله نخست، CRPx0 Clipboard (کلیپبورد) رایانه شما را زیر نظر میگیرد. اگر چیزی که شبیه آدرس کیف پول رمزارزی باشد در کلیپبورد کپی شود تا برای ارسال یا دریافت وجه مورد استفاده قرار گیرد، بدافزار بدون اطلاع کاربر آن را با آدرس کیف پول متعلق به مهاجمان جایگزین میکند.
در مرحله دوم، مهاجمان طیف گستردهای از دادهها را استخراج و به خارج از سیستم منتقل میکنند (Exfiltration)؛ از جمله پسوردها، عبارات بازیابی کیف پول (Wallet Recovery Phrases)، اسناد و هر اطلاعات دیگری که بتواند برای آنها ارزشمند باشد.
در مرحله نهایی، فایلها در سراسر شبکه رمزگذاری میشوند و یک یادداشت باجخواهی روی سیستم باقی میماند که به قربانی ۴۸ ساعت فرصت میدهد تا باج را پرداخت کند؛ در غیر این صورت، دادههای سرقت شده در دارکوب (Dark Web) منتشر خواهند شد.
فایلهای رمزگذاریشده نیز پسوند .crpx0 دریافت میکنند.
آیا میدانیم CRPx0 در کجا مستقر است؟
همانطور که گفتم، CRPx0 بیشتر از آنکه شبیه یک باند مجرمانه باشد، مانند یک فرانچایز عمل میکند.
تمام اجزای این عملیات، از جمله پنل کنترل، بدافزار و زیرساخت، بهصورت یک کیت آماده و point-and-click فروخته میشوند؛ یعنی برای اجرای آن لازم نیست فرد دانش فنی پیشرفتهای داشته باشد.
پس از پرداخت یک هزینه یکباره برای تبدیل شدن به یک Affiliate، مهاجمان میتوانند بخش قابل توجهی از مبالغ باج دریافت شده را برای خود نگه دارند.
بنابراین، فردی که با استفاده از CRPx0 به شما حمله کرده، میتواند در هر نقطهای از جهان باشد. با این حال، به نظر میرسد عملیات مرکزی CRPx0 با روسیه ارتباط دارد.
یکی از نشانههای این موضوع، قوانین خود این گروه است که بر اساس آن، سازمانهای مستقر در کشورهای عضو کشورهای مشترکالمنافع (CIS) نباید هدف قرار بگیرند.
خب… بهجز انتقال شرکت به روسیه، برای مقابله با این تهدید چه کاری باید انجام دهم؟
سازمانهایی که احتمال میدهند در معرض حملات باجافزاری CRPx0 و گروههای مشابه قرار داشته باشند، بهتر است توصیههای عمومی Fortra درباره مقابله با حملات باجافزاری را دنبال کنند.
این اقدامات شامل اجرای راهبردهای قدرتمند برای محافظت در برابر باجافزار است؛ از جمله استفاده از احراز هویت چندعاملی (MFA)، بهکارگیری راهکارهای امنیتی بهروز و نصب بهموقع وصلههای امنیتی (Security Patches).
علاوه بر این، توصیه میشود همه شرکتها بهترین روشهای مقابله با حملات باجافزاری را رعایت کنند، از جمله:
تهیه نسخههای پشتیبان امن و خارج از محل (Off-site Backups).
استفاده از پسوردهای منحصربهفرد، قوی و دشوار برای شکستن جهت محافظت از دادهها و حسابهای حساس.
رمزگذاری دادههای حساس تا حد امکان.
کاهش سطح حمله (Attack Surface) با غیرفعال کردن قابلیتهایی که شرکت به آنها نیازی ندارد.
آموزش و آگاهسازی کارکنان درباره خطرات و روشهایی که مجرمان سایبری برای اجرای حملات و سرقت دادهها استفاده میکنند.
همچنین، با توجه به اینکه CRPx0 اغلب از حملات ClickFix استفاده میکند، میتوان دسترسی کارکنان غیر فنی به Windows Run را محدود کرد و دسترسی به Terminal در سیستمهای Mac را نیز برای این دسته از کارکنان محدود یا قفل کرد.
منبع: https://www.fortra.com/blog/crpx0-ransomware-what-you-need-know