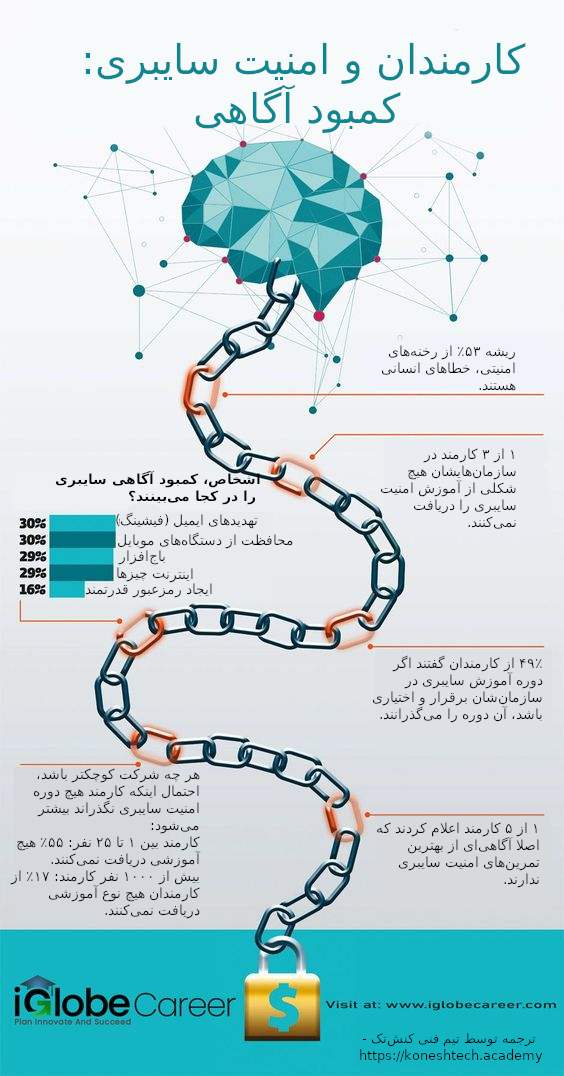
خطای انسانی ریشه بیش از نیمی از حملهها و رخنههای امنیتی هستند. کمبود آگاهی کارمندان از امنیت سایبری میتواند خسارتهای زیادی برای شرکت بهمراه داشته باشد. متاسفانه صاحبان شرکتها آموزش امنیت سایبری به کارمندانشان را جدی نمیگیرند و همین باعث بروز رخنههای امنیتی زیادی میشود. برای مثال ایمیلها و تماسهای تلفنی فیشینگ که باعث رد کردن احراز هویت، دسترسی به اطلاعات یا توزیع بدافزار در شبکه میشوند. در اینفوگرافیک این هفته از امنیت اینترنت کنشتک، درباره کمبود آگاهی کارمندان از امنیت سایبری میخوانیم.
آخرین مقالهها
چگونه یک حفره در سیستم ورود Lenovo باعث شد هکرها به...
اگر حساب Dropbox خود را به یک Lenovo ID متصل کردهاید—مثلا برای اینکه ورود به حساب از طریق لپتاپ Lenovo راحتتر باشد—بهتر است این...
پیش از نصب این دستگاه که وعدهی فیلمهای رایگان میدهد، خوب...
با بهتر شدن عملکرد سرویسهای آنلاین در مسدود کردن ترافیک مخرب، مهاجمان و کلاهبردارانی که پشت این حملات هستند، مجبور شدهاند راههای جدیدی برای...
Claude، Codex و Hermes کدهای بدون مالک را در شبکههای سازمانی...
فایلهایی در بیش از ۱۰۰ وبسایت پیدا شدهاند که به محتوای اجرایی بالقوه خطرناکی اشاره میکنند؛ محتوایی که هنگام بازدید توسط بسیاری از Agentهای...
بریتانیاییها واقعا دوست دارند پیامهای خصوصیشان خصوصی باقی بماند
بریتانیا موضع نسبتا روشنی درباره دسترسی دولت به پیامهای رمزگذاری شده خود نشان داده است: «نه، ممنون.»
یک نظرسنجی جدید که به سفارش مرکز دموکراسی...