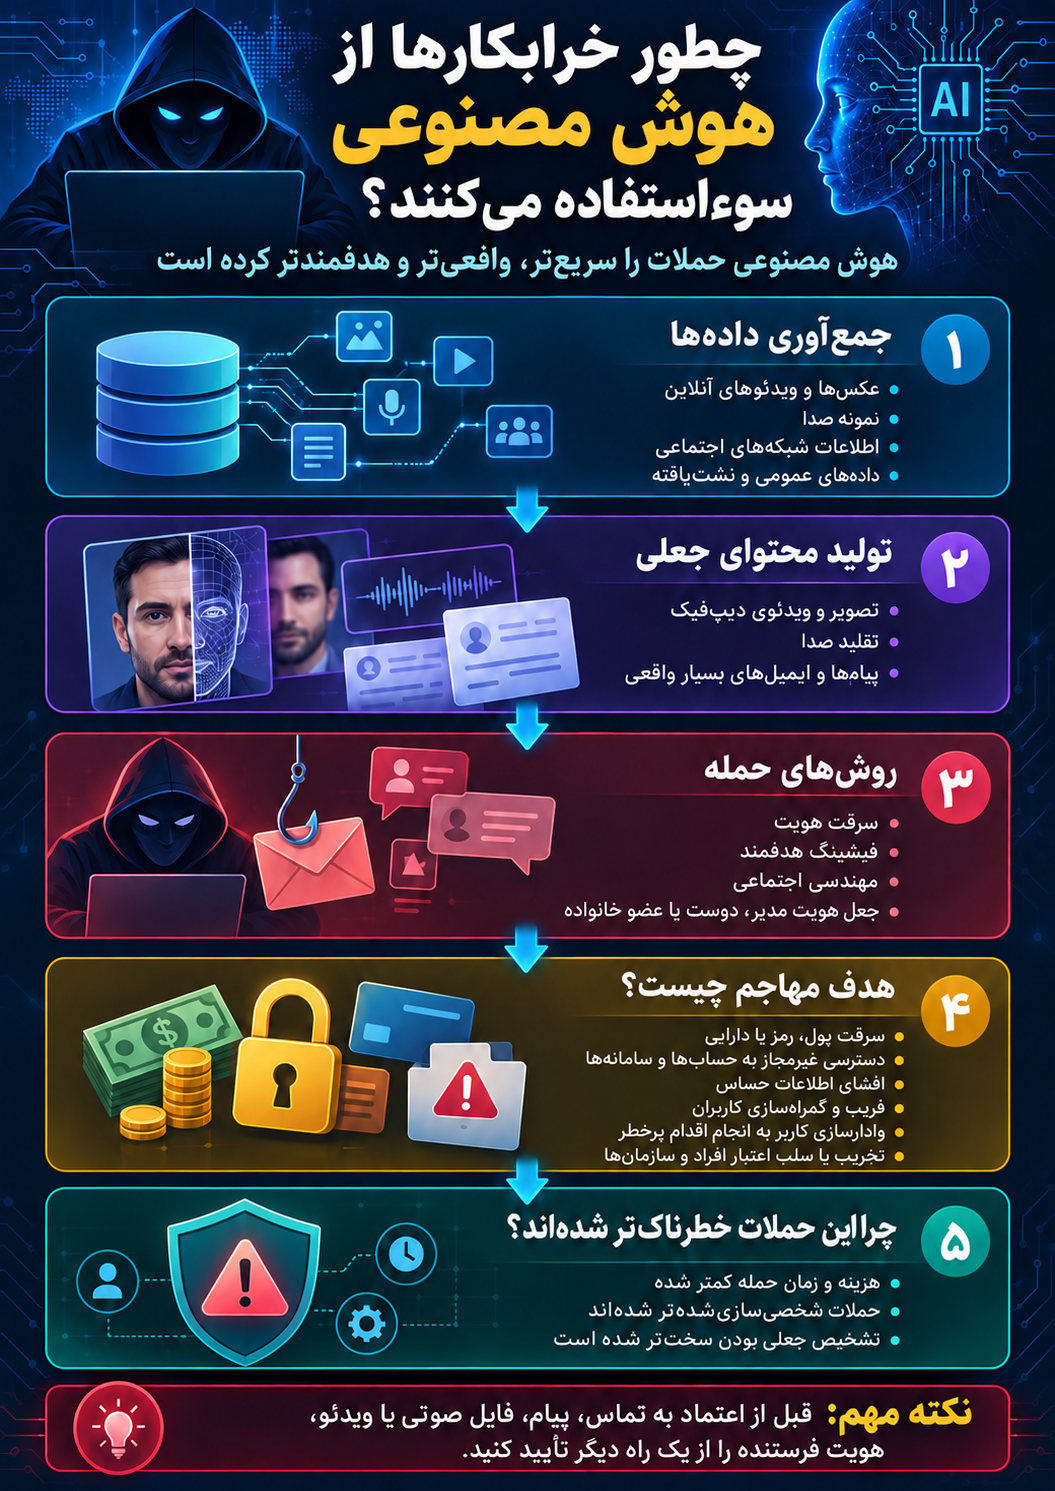
هوش مصنوعی در حال تبدیل شدن به ابزاری قدرتمند برای افزایش سرعت، مقیاس و دقت حملات سایبری است. برای مثال، مهاجمان میتوانند با جمعآوری و تحلیل دادههای عمومی، شبکههای اجتماعی یا اطلاعات نشتیافته، تصاویر، ویدئوهای دیپفیک، صدای جعلی و پیامهای بسیار باورپذیر تولید کنند و از آنها در سرقت هویت، فیشینگ هدفمند و مهندسی اجتماعی استفاده کنند. هدف این حملات لزوما فقط سرقت پول یا اطلاعات نیست؛ فریب و گمراهسازی کاربران، جعل هویت، دستکاری اعتماد، انتشار اطلاعات جعلی و تخریب اعتبار و غیره، نیز میتواند بخشی از عملیات مهاجمها باشد. مهاجم در این فضا لزوما فقط یک مجرم عادی یا کلاهبردار اینترنتی نیست، بلکه میتواند یک گروه سازمانیافته، بازیگر دولتی یا وابسته به دولت، شبکهی مجرمانه، مهاجم مالی، یا حتی یک عامل نفوذ با هدف عملیات روانی و تخریب باشد. هوش مصنوعی در عمل امکان اجرای چنین حملاتی را با هزینه کمتر، شخصیسازی بیشتر و در مقیاسی بسیار بزرگتر فراهم کرده و تشخیص محتوای واقعی از جعلی را دشوارتر ساخته است.