workflowهای مخرب GitHub Actions با هدف سرقت اطلاعات احراز هویت به دهها هزار مخزن...
پژوهشگران امنیت سایبری جزییات یک کارزار سرقت اطلاعات احراز هویت را افشا کردهاند که همچنان ادامه دارد. مهاجمان در این کارزار با نفوذ به...
نفوذ به پایگاه داده اطلاعات پرسنلی پنتاگون، اطلاعات شخصی میلیونها نفر را افشا کرد
وزارت دفاع ایالات متحده آمریکا تایید کرده است که یکی از مخازن اصلی اطلاعات پرسنلی این وزارتخانه، یعنی مرکز داده نیروی انسانی دفاعی (Defense...
بدافزار PoeLLM با آلودهسازی بیش از ۳۴۰۰ سرور، باتنت استخراج ارز دیجیتال را گسترش...
پژوهشگران امنیت سایبری درباره خانواده جدیدی از بدافزارها هشدار دادهاند که زیرساختهای هوش مصنوعی (AI) و مدلهای زبانی بزرگ (LLM) در معرض دسترسی عمومی...
آسیبپذیری GoBalance به مهاجمان امکان میدهد با بازیابی کلیدهای فرمت Tor، کنترل آدرسهای onion....
یک نقص امنیتی در GoBalance، ابزاری که بسیاری از وبسایتهای دارکوب برای حفظ دسترسپذیری خود در زمان حملات از آن استفاده میکنند، به مهاجمان...
بسته npm با نام Tensorlake برای انتشار کرم Shai-Hulud با قابلیت سرقت اطلاعات احراز...
بسته npm با نام tensorlake، که یک کیت توسعه نرمافزار (SDK) مبتنی بر TypeScript برای اپلیکیشنها، محیطهای ایزوله (Sandbox) و سرویسهای ابری Tensorlake است،...
اسیبپذیری بحرانی وصلهنشده در LMCache به مهاجمان بدون احراز هویت امکان اجرای کد از...
یک اسيبپذيري بحرانی در LMCache، نرمافزار متنبازی که برای افزایش سرعت سرورهای مدلهای زبانی بزرگ (LLM) مانند vLLM استفاده میشود، به مهاجم اجازه میدهد...
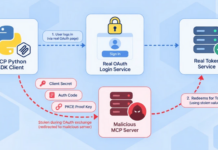
آسیبپذیری در SDK رسمی پایتون MCP میتواند به سرورهای مخرب اجازه دهد اطلاعات احراز...
یک سرور مخرب MCP میتواند اپلیکیشنی را که با MCP Python SDK رسمی ساخته شده، فریب دهد تا اطلاعات احراز هویت OAuth خود را...
روش تازهای برای شکستن RSA کشف شده که از تمام روشهای شناختهشده قبلی سریعتر...
جهان دهههاست میداند که عمر سامانه رمزنگاری RSA محدود است. زمانی که رایانش کوانتومی به مرحله کاربرد عملی برسد ــ اتفاقی که زمان وقوعش...
بستههای مخرب npm هنگام اجرا، سازوکارهای امنیتیِ اسکریپتهای نصب را دور میزنند
یک کارزار بدافزاری فعال در اکوسیستم npm، با استفاده از بستهٔ indexed-btree، نشان میدهد مهاجمان چگونه با پنهان کردن کد مخرب در رفتار عادی...
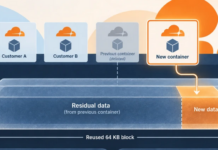
کلادفلر نقصی را برطرف کرد که به یک کانتینر اجازه میداد دادههای باقیمانده روی...
یک نقص امنیتی در Cloudflare Containers به یک مشتریِ دارای اشتراک پولی اجازه میداد دادههایی را بخواند که کانتینرهای مشتریان دیگر پیشتر روی همان...