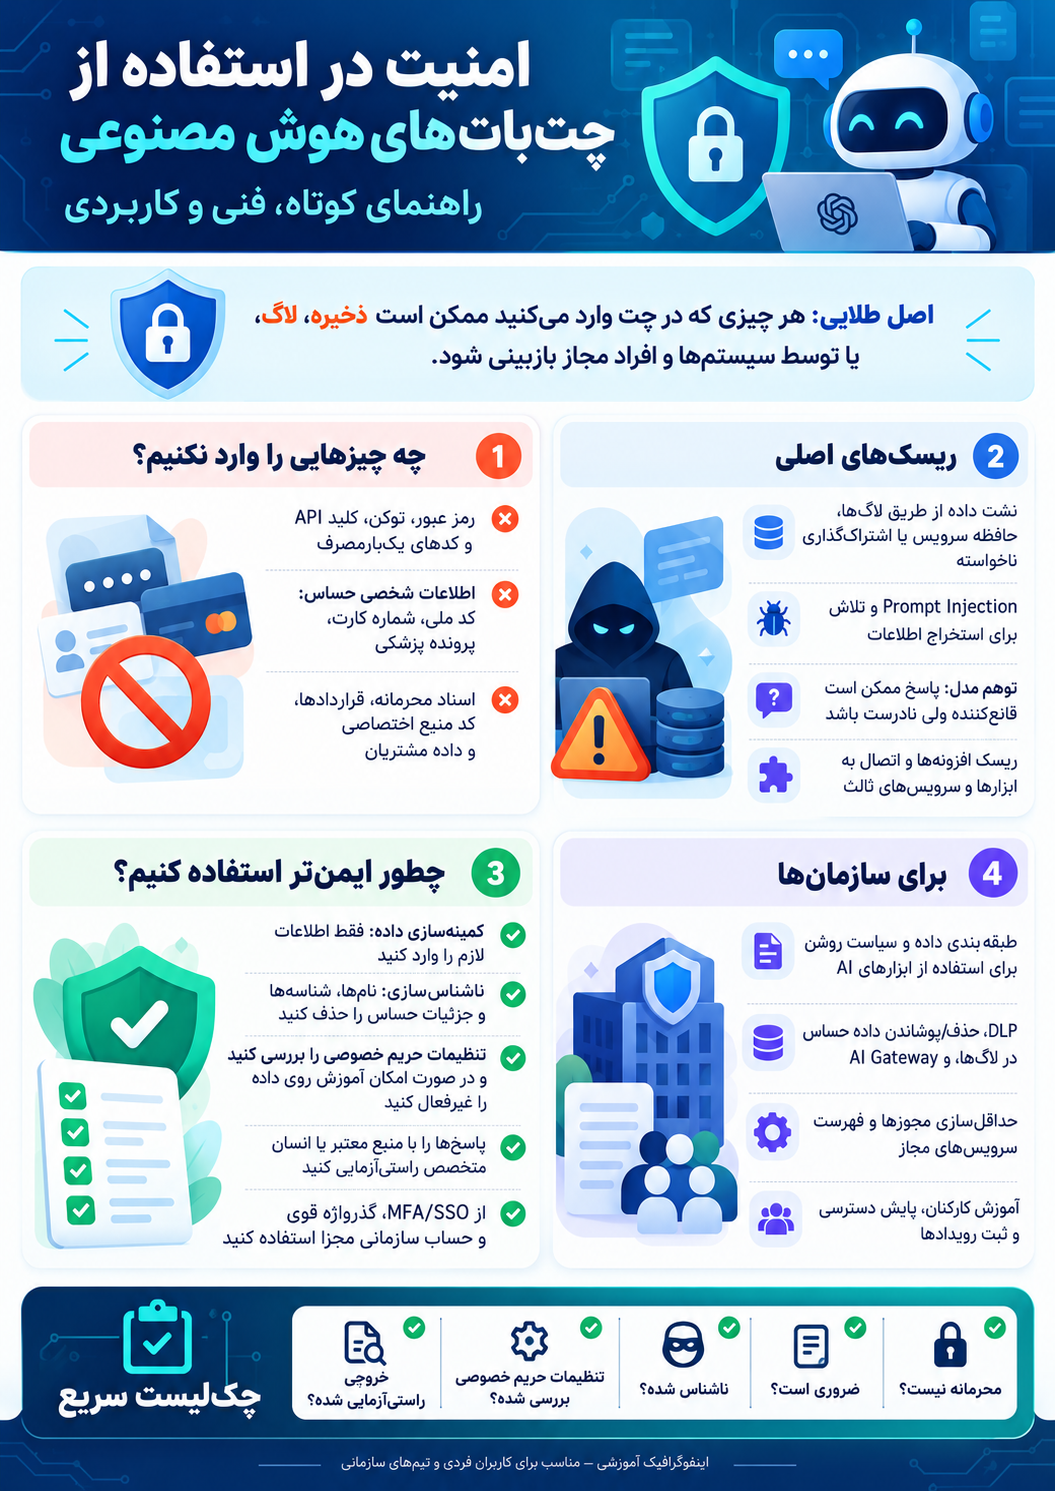
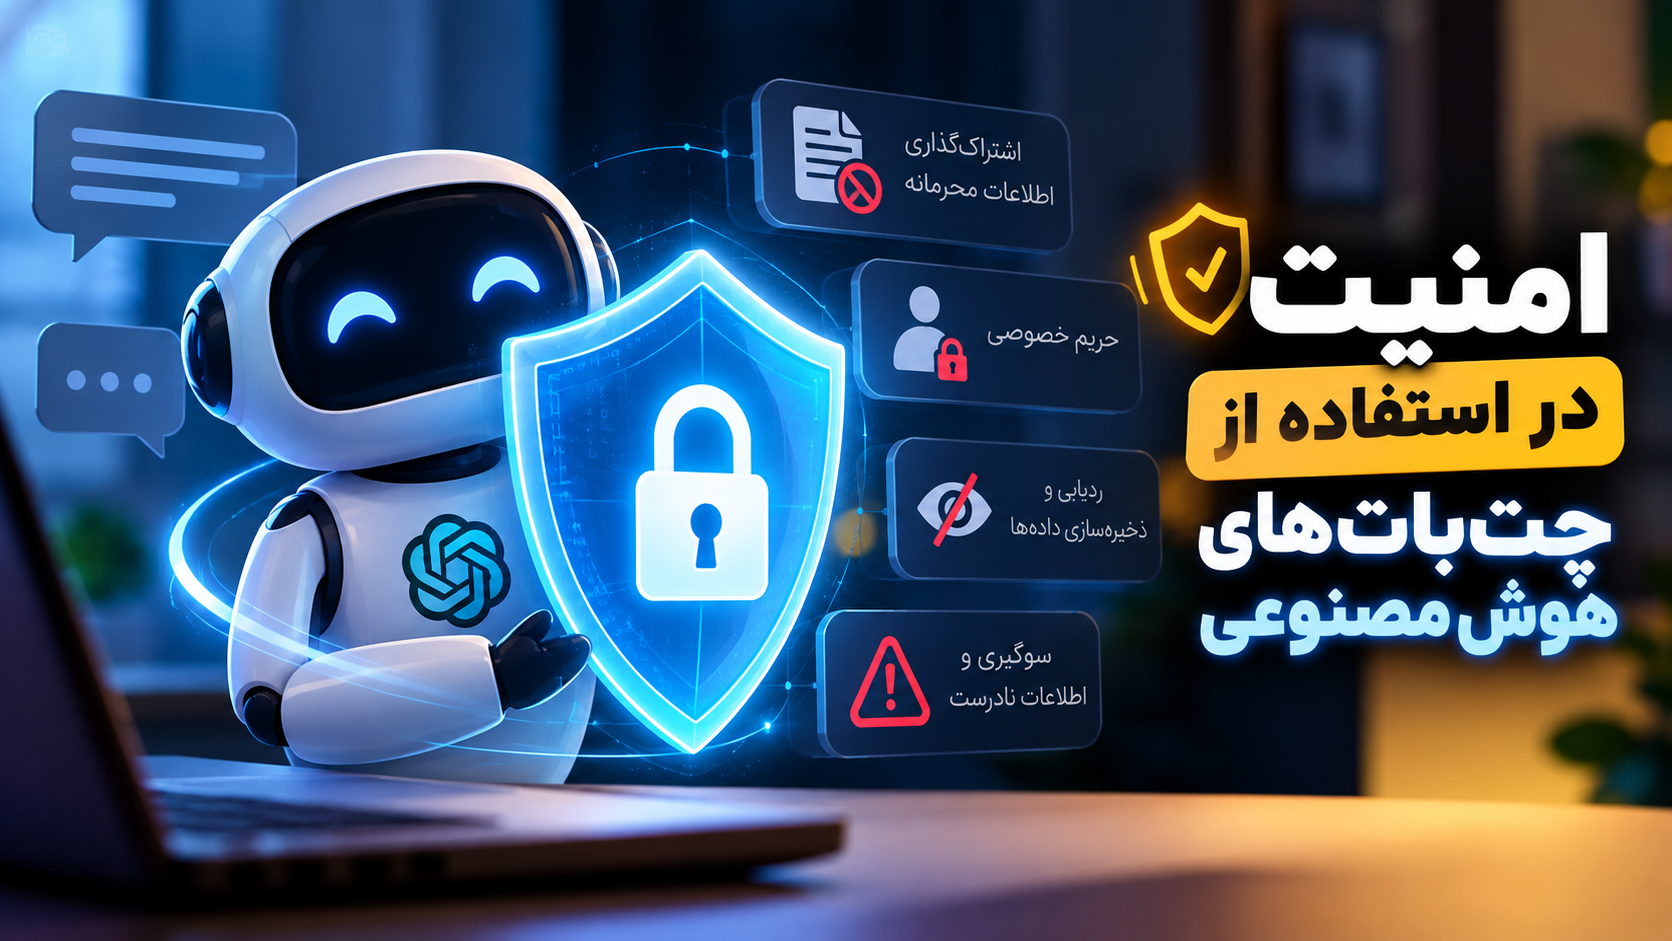
استفاده از چتباتهای هوش مصنوعی ساده است، اما نباید آنها را محیطی کاملا خصوصی فرض کنیم. اطلاعاتی که وارد یک سرویس AI میکنیم، بسته به سیاستها و تنظیمات آن سرویس، ممکن است ذخیره، پردازش یا برای مدتی در لاگها نگهداری شود. بنابراین رمز عبور، کلید API، اطلاعات بانکی، دادههای شخصی حساس، اسناد محرمانه و اطلاعات داخلی سازمان را مستقیما در چت وارد نکنید. در محیطهای کاری نیز بهتر است از ابزارهای سازمانیِ تأیید شده، کنترل دسترسی، حذف یا ناشناس سازی دادههای حساس و سیاست مشخص برای استفاده از AI استفاده شود. و یک نکته مهم دیگر: پاسخ هوش مصنوعی میتواند بسیار قانع کننده باشد و در عین حال اشتباه باشد؛ پس برای تصمیمهای مهم، خروجی را با منابع معتبر بررسی کنید. امنیت در استفاده از AI از یک سؤال ساده شروع میشود: «آیا واقعا لازم است این اطلاعات را برای چتبات ارسال کنم؟»